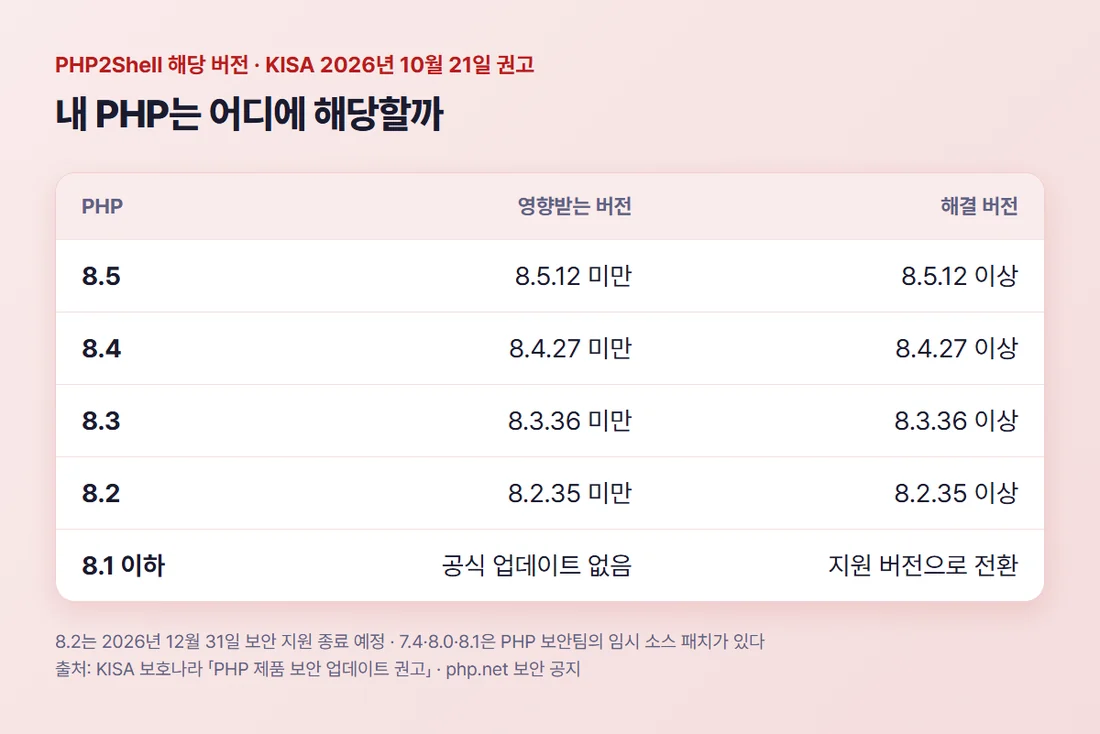
PHP 8.2~8.5를 쓴다면 계열별로 8.2는 8.2.35, 8.3은 8.3.36, 8.4는 8.4.27, 8.5는 8.5.12 미만이면 PHP2Shell 취약점의 영향을 받는 버전입니다. KISA 보호나라가 2026년 10월 21일 올린 「PHP 제품 보안 업데이트 권고」의 표가 그렇게 나눕니다.
PHP 8.1 이하는 공식 업데이트가 나오지 않아, KISA는 지원되는 버전으로 옮기라고 권고합니다. 내 버전이 어디에 드는지, 숫자만 보고 판단하면 안 되는 경우는 무엇인지 KISA·php.net 원문을 2026년 11월 4일에 읽고 정리했습니다.
1. 내 PHP 버전도 PHP2Shell에 해당되나요?
8.2·8.3·8.4·8.5 가운데 하나를 쓴다면 끝자리 숫자를 봅니다. KISA 표는 두 취약점(CVE-2026-109618, CVE-2026-109619) 모두 같은 기준으로 나눕니다.
- PHP 8.5: 8.5.12 미만이면 해당, 8.5.12 이상이면 해결
- PHP 8.4: 8.4.27 미만이면 해당, 8.4.27 이상이면 해결
- PHP 8.3: 8.3.36 미만이면 해당, 8.3.36 이상이면 해결
- PHP 8.2: 8.2.35 미만이면 해당, 8.2.35 이상이면 해결
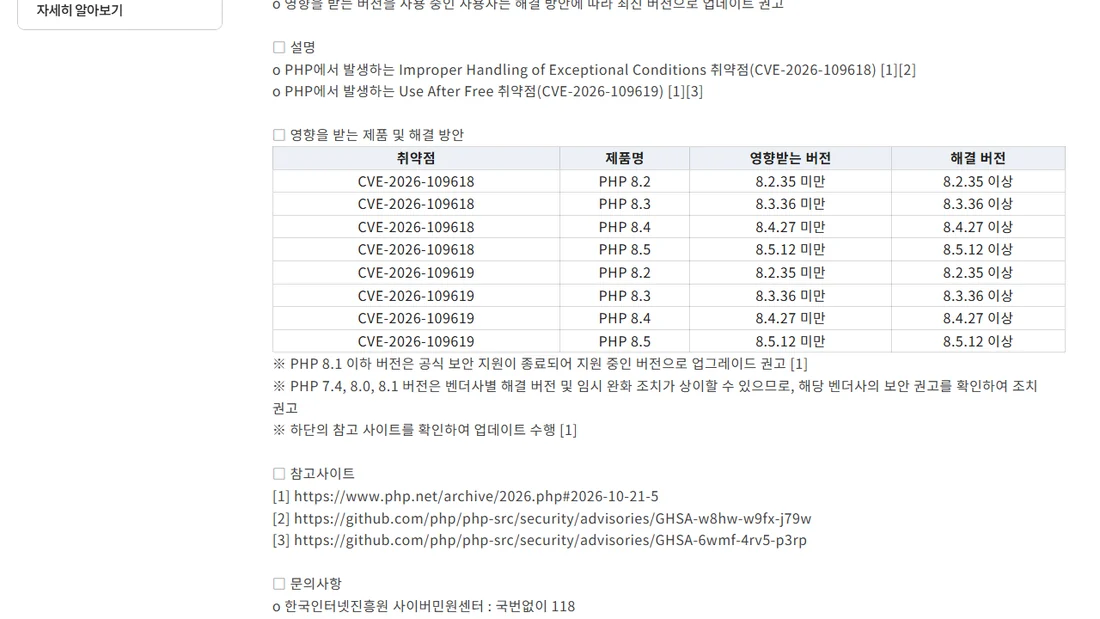
같은 줄의 끝자리 숫자가 해결 버전보다 낮으면 해당하고, 해결 버전 이상으로 올려야 합니다. 예를 들어 8.3.30이라면 8.3.36 미만이라 해당합니다. 8.3.30은 설명을 위해 든 예시 숫자입니다.
8.1 이하 옛 버전은 사정이 다릅니다
KISA 표에는 8.1 이하의 해결 버전이 없습니다. 고친 정식 버전이 나오지 않았기 때문입니다. KISA는 표 아래에 이렇게 적었습니다.
PHP 8.1 이하 버전은 공식 보안 지원이 종료되어 지원 중인 버전으로 업그레이드 권고
php.net에 따르면 PHP 8.1은 2025년 12월 31일에 지원이 끝났고 마지막 버전은 8.1.34입니다. 다만 PHP 보안팀은 이번 취약점이 심각해 7.4·8.0·8.1용 최소한의 소스 패치를 따로 공개했습니다.
KISA 기업 대응 수칙(2026년 10월 22일)은 전환에 시간이 걸리면 이런 패치나 리눅스 배포판·장기지원 업체의 패치를 임시로 적용하고 전환 계획을 세우라고 권고합니다. 7.3 이하가 이번 취약점의 영향을 받는지는 원문에 나와 있지 않아 확인이 필요합니다.
3. 버전 숫자만 보면 안 되는 두 경우
KISA 수칙은 버전 숫자를 볼 때 두 가지를 조심하라고 적었습니다. 첫째, 명령어(php -v)로 보이는 버전과 웹 서비스가 실제로 쓰는 버전이 다를 수 있습니다. 한 서버에 PHP가 여러 개 깔려 있으면 각각 확인해야 합니다.
둘째, 리눅스 배포판이나 제조사가 주는 패키지는 보안 패치를 적용해도 버전 번호가 바뀌지 않을 수 있습니다. 이때는 패키지 변경 이력에서 두 CVE 번호가 반영됐는지 봐야 합니다.
업데이트한 뒤에는 PHP를 돌리는 웹 서비스를 모두 재시작해야 합니다. 재시작하지 않으면 메모리에 남은 이전 버전이 계속 동작해 여전히 취약하다고 KISA는 적었습니다.
4. PHP를 돌리는 방식에 따라 위험이 다릅니다
php.net 보안 공지는 웹 요청을 처리하는 모든 PHP 설치가 위험하다고 적고, PHP-FPM, Apache mod_php, php-cgi, FrankenPHP, LiteSpeed를 예로 들었습니다. 이 이름들은 웹 서버가 PHP를 불러 쓰는 방식입니다.
그 가운데 php.net은 mod_php 쪽 위험이 가장 높다고 적었습니다. 그렇다고 다른 방식이 안전하다는 뜻은 아니고, 위 버전에 해당하면 방식과 관계없이 업데이트하라는 것이 php.net과 KISA의 권고입니다.
5. 놓치기 쉬운 PHP는 따로 찾습니다
KISA 수칙 1번은 인터넷에 공개된 모든 홈페이지와 시스템의 PHP 사용 여부와 버전을 확인하라고 합니다. 자산 관리 목록에만 기대지 말고 실제로 돌고 있는 서버를 기준으로 보라고 적었습니다.
- 외주로 만든 사이트, 오래전에 만들고 관리하지 않는 사이트
- 이벤트·테스트 서버, 관리자 페이지
- PHP가 들어 있는 장비 관리 화면, 윈도우용 설치 패키지
- 외부에서 받아 쓰는 컨테이너 이미지(도커 등)
6. 호스팅을 쓰면 업체에 이렇게 묻습니다
호스팅 업체를 쓰는 소상공인은 그 업체에 보안 업데이트를 적용했는지 확인하면 된다고 과기정통부 보도자료(2026년 10월 22일)는 안내합니다. KISA도 호스팅 업체나 장비 제조사가 PHP를 관리하면 그 업체에 조치 적용 여부를 확인하고 요청하라고 적었습니다.
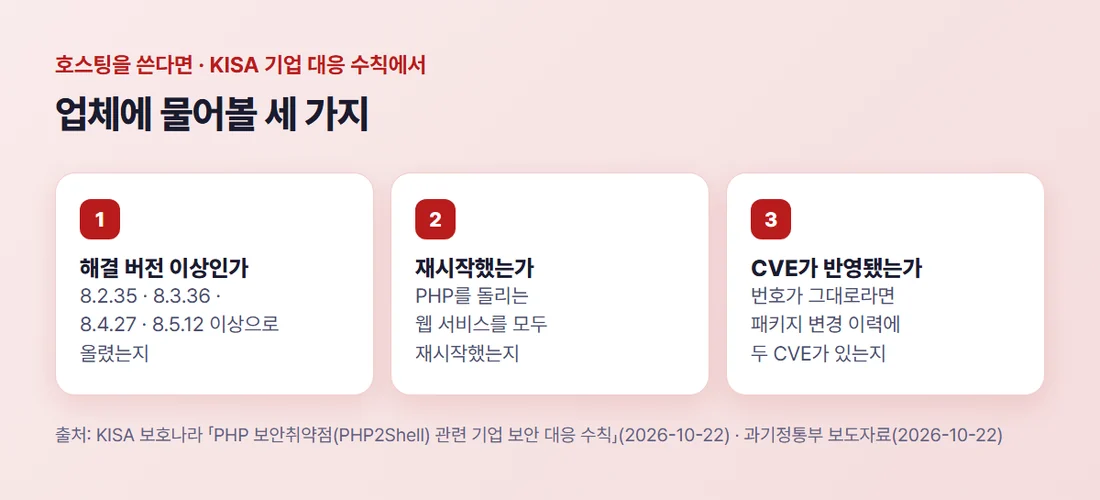
물을 때는 KISA 수칙에서 세 가지를 뽑아 묻습니다. 해결 버전 이상으로 올렸는지, 올린 뒤 PHP 서비스를 재시작했는지, 번호가 그대로라면 패키지 변경 이력에 CVE가 반영됐는지입니다.
정리하면 내 홈페이지가 해당하는지는 이렇게 봅니다.
- 8.2~8.5는 8.2.35·8.3.36·8.4.27·8.5.12 미만이면 해당합니다
- 8.1 이하는 공식 업데이트가 없어 지원 버전으로 옮기는 것이 KISA 권고입니다
php -v결과와 웹 서비스의 버전이 다를 수 있고, 배포판 패키지는 번호가 그대로일 수 있습니다- 호스팅을 쓰면 업체에 적용 여부를 확인합니다
확인부터 패치까지 전체 순서는 PHP2Shell 조치 방법, 확인부터 패치까지에 있습니다. 이 취약점이 무엇인지는 PHP2Shell 뜻, 무엇이 위험한가에서, 8.2 지원 종료와 버전별 차이는 php 버전별 기능 차이, 8.2 지원 종료 전에에서 이어 읽을 수 있습니다.
참고자료 (모두 2026년 11월 4일 확인)
- KISA 보호나라 보안공지 「PHP 제품 보안 업데이트 권고」(2026-10-21) — boho.or.kr
- KISA 보호나라 보안공지 「PHP 보안취약점(PHP2Shell) 관련 기업 보안 대응 수칙」(2026-10-22) — boho.or.kr
- 과학기술정보통신부 보도자료(2026-10-22) 「웹사이트 개발 언어 ‘PHP’ 보안 취약점 관련 긴급 보안 최신화 및 기술적 조치 당부」 — msit.go.kr
- PHP 「Security advisory: Critical remote code execution vulnerabilities」(2026-10-21) — php.net/archive/2026.php
- PHP 「Unsupported Branches」 — php.net/eol.php
#PHP취약점 #PHP버전 #PHP2Shell #홈페이지보안 #호스팅