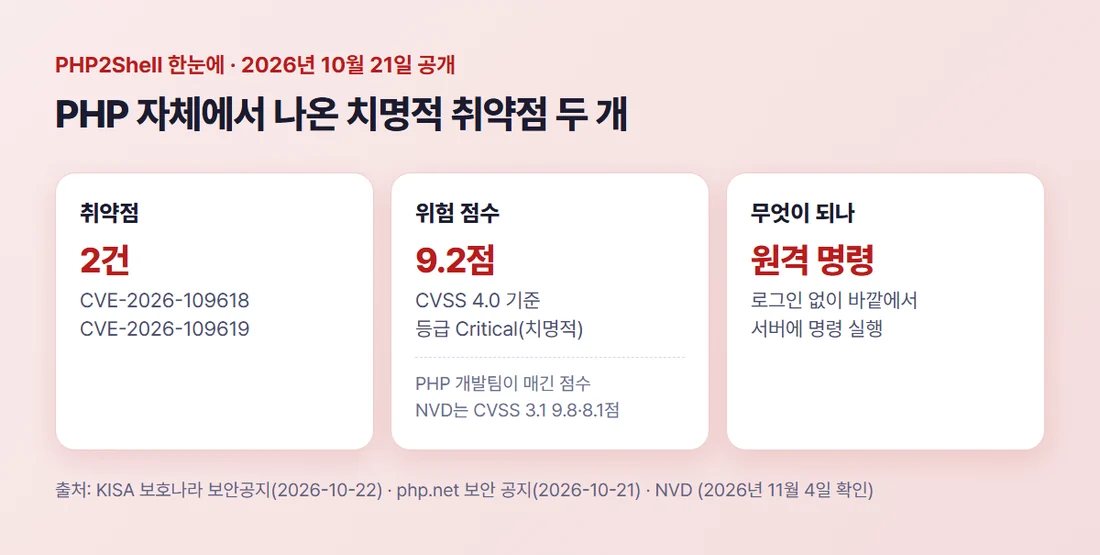
PHP2Shell은 2026년 10월 21일 PHP 개발팀이 고친 치명적 취약점 두 개(CVE-2026-109618, CVE-2026-109619)를 가리키는 이름이고, KISA 보호나라 공지도 이 이름을 씁니다. 로그인하지 않은 외부 사람이 서버에 원하는 명령을 실행할 수 있다는 것이 핵심입니다.
PHP 개발팀은 두 취약점에 CVSS 4.0 기준 9.2점을 매겼습니다. 홈페이지 프로그램 자체는 안전하게 만들었어도 그 아래의 PHP가 문제라 영향을 받을 수 있습니다. KISA·php.net·과기정통부 원문을 2026년 11월 4일에 읽고, 뜻과 위험을 쉬운 말로 풀었습니다.
1. PHP2Shell은 무슨 뜻인가요?
PHP 자체에서 나온 원격 코드 실행 취약점 두 개를 부르는 이름입니다. PHP는 홈페이지·쇼핑몰·게시판을 만드는 프로그래밍 언어이고, 원격 코드 실행은 바깥에서 남의 서버에 명령을 내리는 것을 말합니다.
KISA 보호나라는 2026년 10월 22일 공지 제목을 「PHP 보안취약점(PHP2Shell) 관련 기업 보안 대응 수칙」으로 달았습니다. 공지는 이 취약점을 이렇게 설명합니다.
PHP에서 로그인 없이 외부에서 서버에 원하는 명령을 실행할 수 있는 치명적 보안 취약점
이름이 누가 처음 붙인 것인지는 KISA·php.net 원문에 설명이 없어 확인이 필요합니다. 공식 번호는 CVE-2026-109618과 CVE-2026-109619 두 개입니다.
2. 두 취약점은 어떻게 다른가
php.net 보안 공지(2026년 10월 21일)의 설명을 우리말로 옮기면 이렇습니다. 둘 다 PHP가 요청을 처리하는 도중 메모리를 잘못 다루는 문제입니다.
- CVE-2026-109618: 메모리가 모자라 처리가 중간에 끊기면, 덜 준비된 내부 데이터를 정리 단계에서 정상으로 여길 수 있습니다
- CVE-2026-109619: 이미 비운 메모리를 가리키는 내부 상태가 남아, 같은 작업 프로세스가 받은 다음 요청이 그 상태를 쓸 수 있습니다
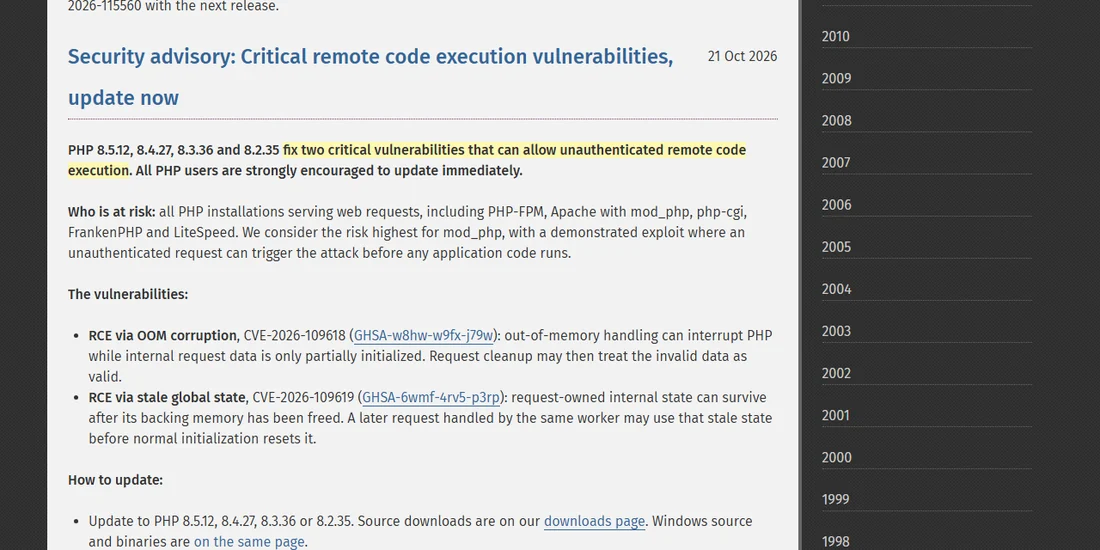
php.net은 PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35가 두 취약점을 고쳤다고 적었습니다. 두 번호는 원인이 달라도 고친 버전은 같습니다.
9.2점은 어느 정도 심각한가
9.2점은 PHP 개발팀(PHP Group)이 CVSS 4.0 기준으로 매긴 점수이고, 등급은 「Critical(치명적)」입니다.
미국 취약점 데이터베이스 NVD는 2026년 11월 2일 따로 평가해, CVSS 3.1 기준 CVE-2026-109618을 9.8점(Critical), CVE-2026-109619를 8.1점(High)으로 매겼습니다.
같은 점수표에는 공격 복잡도가 「High」로 적혀 있습니다. 요청 한 번이면 언제나 뚫린다는 뜻으로 읽기는 어렵습니다. 대신 로그인이나 사용자 클릭이 필요 없다는 점이 위험을 키웁니다.
php.net은 Apache의 mod_php 방식에서 위험이 가장 높다고 적었고, 인증 없는 요청이 홈페이지 프로그램이 돌기도 전에 공격을 일으키는 것을 시연했다고 밝혔습니다.
PHP-FPM 방식도 안전하지 않습니다. CVE-2026-109619 보안 권고는 세션 처리 경로의 원격 코드 실행을 mod_php와 FPM 모두에서 확인했다고 적었습니다.
4. 공격에 성공하면 생기는 일
KISA 공지는 공격에 성공하면 원격조종 파일(웹셸) 설치, 고객정보 유출, 홈페이지 변조, 내부망 침투 등이 가능하다고 적었습니다. 웹셸은 해커가 서버에 몰래 심어 두고 나중에 다시 명령을 내리는 파일입니다.
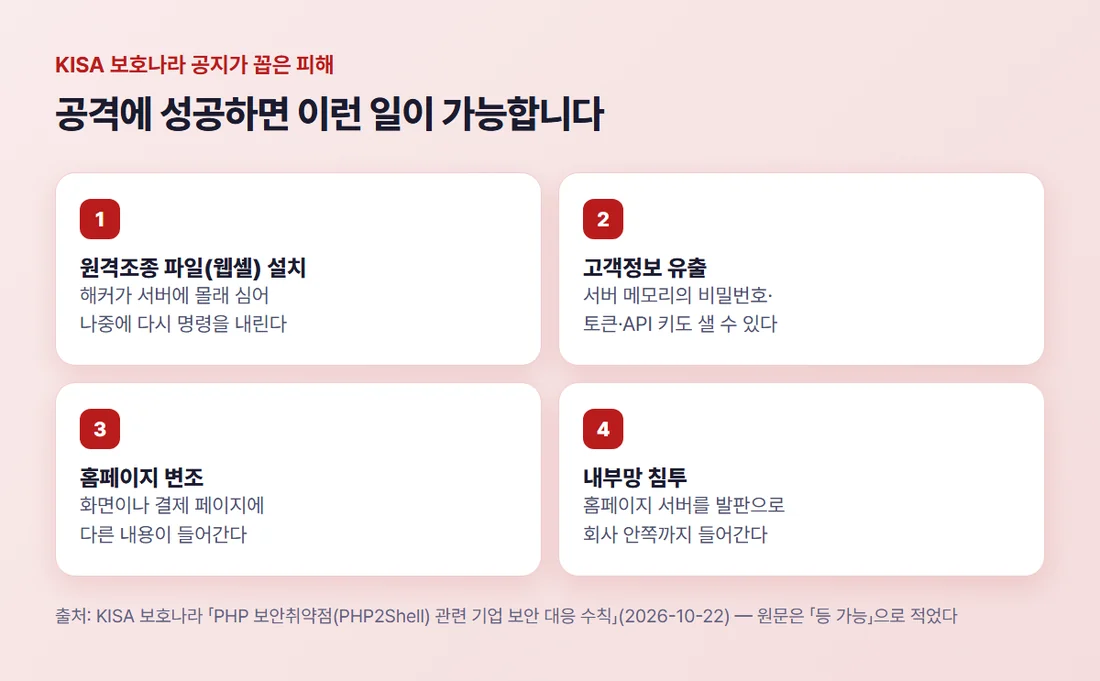
이번 취약점은 서버 메모리에 담긴 비밀번호, 접속 토큰, 외부 서비스 연동 키(API 키)까지 새어 나가게 할 수 있다고 KISA는 적었습니다. 그래서 업데이트만 하고 끝내지 말고, 노출됐던 서버는 DB 비밀번호와 관리자 비밀번호를 바꾸라고 권장합니다.
5. 정부가 사이버 위기 「주의」 경보를 낸 이유
KISA 공지에 따르면 보안 업데이트가 나오기 전에 취약점 정보가 새어 나갔고, 해외 보안업체를 중심으로 공격 시도가 보고되고 있습니다. 위험한 정보가 고치는 방법보다 먼저 퍼진 셈입니다.
과학기술정보통신부는 KISA와 위기 평가 회의를 거쳐 2026년 10월 22일 12시부로 민간 분야 사이버 위기 「주의」 경보를 냈다고 보도자료에서 밝혔습니다. 경보는 관심, 주의, 경계, 심각 네 단계이고 주의는 두 번째 단계입니다.
보도자료는 주의 경보가 나오면 침해 대응 인력을 늘리고 비상 출동조를 상시 대기시키는 등 비상 대응 체계를 가동한다고 적었습니다.
6. 내 홈페이지와는 어떤 관계인가
과기정통부 보도자료는 워드프레스·그누보드 등 국내에서 많이 쓰는 홈페이지 제작 도구도 PHP를 기반으로 동작한다고 적었습니다. 이런 도구로 만든 사이트라면 PHP 버전을 확인해 볼 이유가 있습니다.
호스팅 업체를 쓰는 소상공인은 그 업체에 보안 업데이트를 적용했는지 확인하면 된다고 보도자료는 안내합니다. 일반 국민은 직접 조치할 사항이 없고, 백신과 보안 업데이트 같은 기본 수칙을 지키면 된다고 적혀 있습니다.
정리하면 PHP2Shell은 이런 취약점입니다.
- PHP 자체의 취약점 두 개(CVE-2026-109618, CVE-2026-109619)입니다
- 로그인 없이 바깥에서 서버에 명령을 실행할 수 있고, PHP 개발팀은 CVSS 4.0 기준 9.2점을 매겼습니다
- 성공하면 웹셸 설치, 고객정보·비밀번호 유출, 홈페이지 변조로 이어질 수 있습니다
- 정부는 2026년 10월 22일 민간 사이버 위기 「주의」 경보를 냈습니다
확인부터 패치까지 전체 순서는 PHP2Shell 조치 방법, 확인부터 패치까지에 정리했습니다. 내 PHP 버전이 해당하는지는 php 취약점 버전, 내 홈페이지도 해당될까?에서, 8.2 지원 종료 일정과 버전별 차이는 php 버전별 기능 차이, 8.2 지원 종료 전에에서 볼 수 있습니다.
참고자료 (모두 2026년 11월 4일 확인)
- KISA 보호나라 보안공지 「PHP 보안취약점(PHP2Shell) 관련 기업 보안 대응 수칙」(2026-10-22) — boho.or.kr
- KISA 보호나라 보안공지 「PHP 제품 보안 업데이트 권고」(2026-10-21) — boho.or.kr
- 과학기술정보통신부 보도자료(2026-10-22) 「웹사이트 개발 언어 ‘PHP’ 보안 취약점 관련 긴급 보안 최신화 및 기술적 조치 당부」 — msit.go.kr
- PHP 「Security advisory: Critical remote code execution vulnerabilities」(2026-10-21) — php.net/archive/2026.php
- PHP 보안 권고 GHSA-w8hw-w9fx-j79w · GHSA-6wmf-4rv5-p3rp — github.com/php/php-src
- NVD CVE-2026-109618 · CVE-2026-109619 — nvd.nist.gov
#PHP2Shell #PHP취약점 #홈페이지보안 #KISA보호나라 #원격코드실행